Sécurité & confidentialité
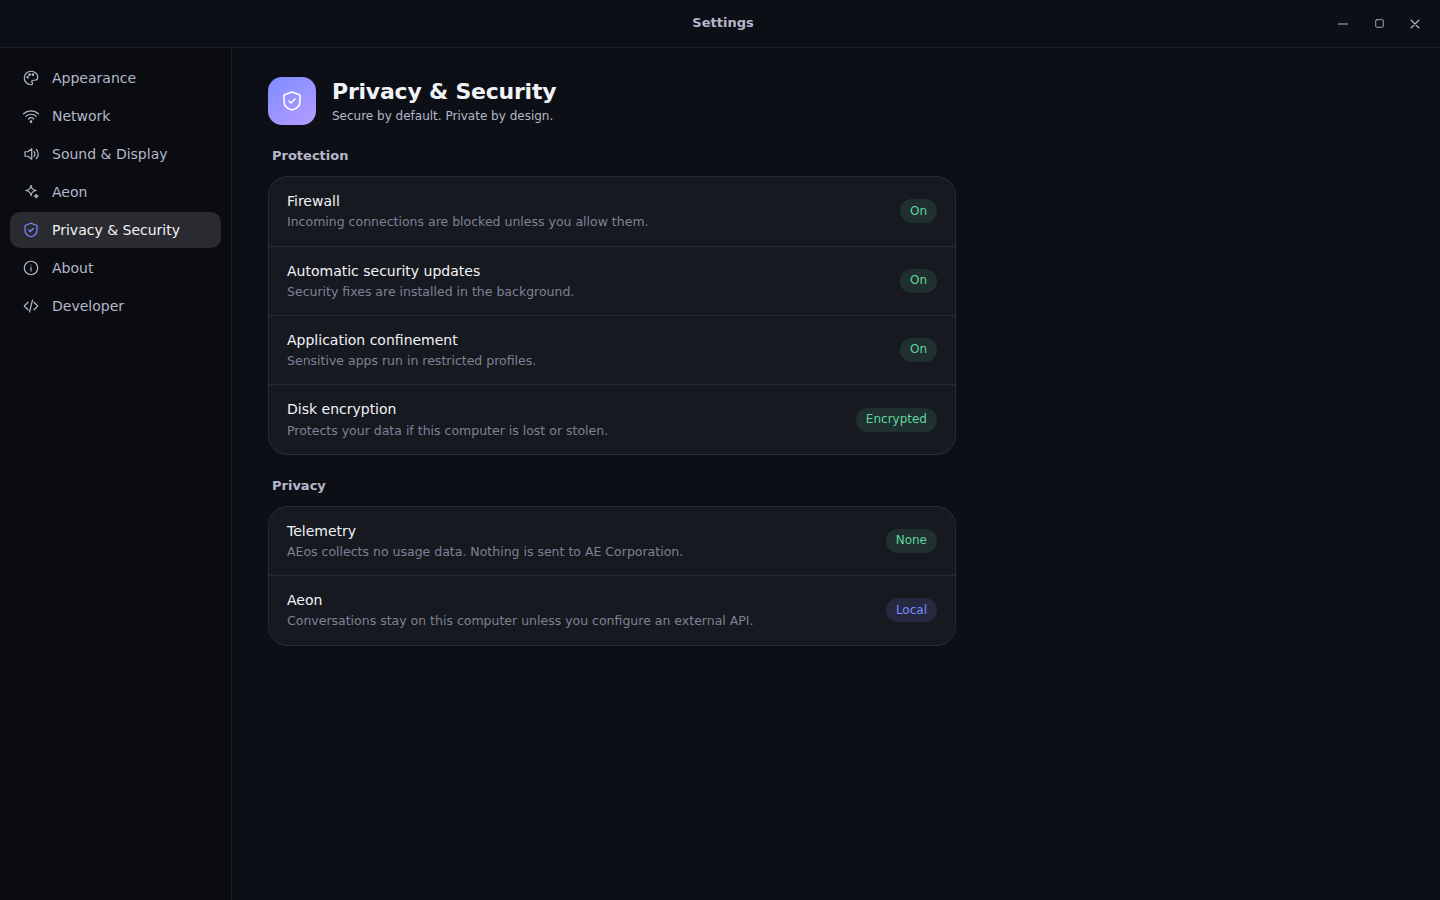
Protégé dès l'installation
| Protection | Détail |
|---|---|
| Pare-feu | Tout trafic entrant est refusé (nftables). Seuls DHCP, ICMP limité et mDNS sont acceptés. Le port d'Aeon n'est ouvert que si vous activez son partage. |
| Mises à jour de sécurité | Installées automatiquement chaque jour. |
| Compte standard | Votre compte n'est pas administrateur en permanence : les actions sensibles (installer une application…) demandent votre mot de passe. Le compte root est verrouillé. |
| Chiffrement du disque | Proposé à l'installation (LUKS). Fortement recommandé sur un portable. |
| Confinement | AppArmor est actif ; les services AEos tournent avec des droits minimaux (utilisateur dédié, système de fichiers en lecture seule, pas de privilèges). |
| Noyau durci | Restrictions kptr, dmesg, BPF non privilégié, redirections ICMP désactivées, protection des liens… |
Aucune télémétrie
AEos ne collecte aucune donnée. Aucune statistique d'usage, aucun rapport d'erreur automatique, aucun identifiant publicitaire. Le navigateur est configuré sans télémétrie ni études.
Si une collecte devait un jour être proposée, elle serait désactivée par défaut, opt-in, et documentée ici avant sa mise en service.
Les seules connexions sortantes par défaut sont :
- les mises à jour logicielles (dépôts de paquets) ;
- celles que vous initiez (navigation, API externe d'Aeon si configurée, AE Store).
Architecture de sécurité du bureau
AE Shell est une application web exécutée dans un environnement isolé :
- pages isolées (
contextIsolation,sandbox), sans accès direct au système ; - une liste fermée de fonctions système exposées par le processus principal, toutes avec arguments validés et exécutées sans shell ;
- politique de sécurité du contenu (CSP) stricte, aucune navigation ni popup ;
- l'AE Store n'installe que les applications de son catalogue, via une action système dédiée qui demande votre mot de passe.
Signaler une vulnérabilité
Merci de ne pas ouvrir de ticket public : contactez les mainteneurs via GitHub ou via le portfolio d'Abiye Enzo.